🚀 从单机到多云:Zero-Trust GitOps & AI 重塑多环境交付
随着现代应用在多云架构中的规模不断扩大,如何高效且安全地管理**多环境(UAT、Prod 等)**的发布流程成为了一个巨大挑战。在近期的工程重构中,我们依托 GitHub Actions 构建了一套高度自动化、强安全约束的体系。
本文将结合我们仓库中 .github/workflows 目录下最具代表性的 4 个核心流水线,深度剖析如何利用 Docker + GitOps + HashiCorp Vault 打造丝滑流畅的多云交付体验。
🎯 核心架构与设计原则
我们的目标是消除“人肉运维”与“黑盒环境”,实现以下三大原则:
- 单一事实来源 (Single Source of Truth):通过 GitOps 思想,环境里运行的任何应用版本、依赖关系必须 100% 在 Git 中声明式体现。
- 零信任与凭证中心化 (Zero Trust & Centralized Secrets):摒弃静态的长效 Token,借助 HashiCorp Vault 与 OIDC 实现动态短效凭证分发。
- 不可变基础设施 (Immutable Infrastructure):利用 Docker 的 Tag 机制确保各多云环境之间流转的制品绝对一致。
🧠 核心 Workflow 深度解析
1. auto-gitops-tags-update:GitOps 状态反写的核心枢纽
场景痛点:传统 CI 在构建镜像并 push 到 Registry 后,往往直接通过 API 去触发服务器更新,导致 Git 仓库不知道当前服务器到底在跑什么版本,难以回滚。
在这个 Workflow 中,我们践行了纯粹的 GitOps 理念。
- 机制:当新的业务镜像被成功构建后,流水线并不会直接连接生产服务器,而是自动发起对基础架构仓库配置文件的修改(例如利用 kustomize 或 yaml 解析工具,将环境清单里的 Image Tag 替换为刚刚构建出的不可变 Tag)。
- 收益:所有的版本升级本质上都是一次标准的 Git Commit。谁在什么时间把什么环境升级到了哪个版本一目了然,甚至回滚操作也只需要
git revert,真正实现了状态在 Git,部署靠 Pull。
2. daily-main-snapshot.yaml:坚实的基线交付物底座
场景痛点:缺乏系统性的周期集成,导致开发分支在合入后存在隐性冲突,长久不用的代码在发版前夜构建崩溃。
- 机制:每日午夜自动化执行,从主干拉取最新代码,执行完整的集成测试,并强制构建出一批
snapshot-YYYYMMDD的 Immutable Docker Tag。 - 收益:为多云环境提供了可供随时摘取的稳定“快照”。不论是临时搭建压测环境、排查历史问题,还是向下游 UAT 环境推进,都可以精准依赖某个具体的 Daily Snapshot Tag,保障各云节点拉取的介质分毫不差。
3. cron-rotate-domain-tls-certs.yaml:零信任架构的最佳实践
场景痛点:多云环境下网关节点的 HTTPS 证书管理是个噩梦。传统做法是人工申请后手动拷贝,不仅容易过期导致线上事故,分发过程也非常不安全。
这是整个体系中对 Vault 应用最深入的环节。流水线完全自动化了泛域名 ACME 证书(如 Let's Encrypt 90 天证书)的签发与轮转:
- JWT Auth 无感鉴权:摒弃了明文配置 Vault Token。利用 GitHub Actions 自身的 OIDC 身份向 Vault 请求授权,Vault 验证请求来自于受信任的仓库和受信任的分支(如严格限制必须是
main分支),颁发短效只读/读写凭证。 - 自动化轮转与安全存储:流水线在隔离容器内调用 Cloudflare DNS API 验证域名归属并签发新证书,随后立即调用
vault kv put kv/CICD/domains/...将证书写入 Vault 中心。 - 收益:CI 机器不留痕、不触碰线上边缘网关。所有的多云网关节点只需监听 Vault 内证书路径的变化,即可在几秒钟内实现新证书的热重载。
4. platform-ops.yaml:多云编排与统筹大脑
场景痛点:如何灵活控制跨云提供商的基础设施调度、DNS 流量切换以及多组件的一致性拉起?
这是我们架构的主入口和总线,它是一个高度模块化和参数化的编排器。
- 机制:它不负责具体的业务编译,而是通过严密串联多个环境拓扑的部署动作来执行“运维级任务”。比如,它通过分析上游的构建产物或 GitOps Tag 的更新,触发远程主机环境探针拉起(Deploy Monitor Agent)、执行数据迁移脚本(Database Init)、以及精准操控 DNS 流量权重(Switch DNS)。
- 安全拦截:在此流程中引入了严苛的 Gating (门禁) 机制。通过定制的校验脚本,严禁在
run:中写入未经审计的内联 Shell 代码,所有逻辑必须封装在仓库跟踪的安全脚本内,防止供应链投毒。
5. 从 IaC 到监控,All in One 的统一分发
通过 platform-ops.yaml,我们不仅实现了上层业务的自动发布,还将基础监控探针 (Observability Agents) 的分发完全纳入了同一个生命周期。
通过 Ansible Playbook 结合 GitHub Actions Matrix 并发矩阵,每当有新的节点加入或者环境初始化时,流水线会自动为其下发 Node Exporter、Process Exporter 及日志采集管道。
这种“同源发布”策略确保了:业务服务在哪,监控网就撒到哪,杜绝了环境拓扑漂移导致的监控盲区。
🔮 未来的演进路线 (Future Roadmap)
得益于 platform-ops.yaml 高度可插拔的设计,我们在未来可以极速扩展出更多高级的运维能力:
- 多云流量平滑迁移:结合现有跨云节点编排能力,配合 DNS 权重灰度,实现云服务商之间的业务无缝切换与热迁移。
- Pre 版本自动压测:在生产部署前的流水线节点,接入 K6 或 JMeter,依靠自动供给的临时压测节点进行常态化性能摸底。
- 异地容灾自动化演练:结合 Vault 的主备隔离配置,利用 GitHub Actions 定期执行模拟的跨域数据与流量故障切换。
- Chaos Engineering (混沌工程):引入 Chaos Mesh 或 Gremlin。在非核心时段,自动对测试网络(或生产隔离区)注入网络延迟、Pod 崩溃等故障模拟,利用现有的完善监控探针,验证系统的自愈能力。
🛡️ 核心经验:Vault 与 CI 的安全融合
在这个实践中,我们最大的收获是将 GitHub Secrets 剥离,完全投奔 Vault OIDC:
- 统一的生命周期:所有的环境敏感配置(如数据库密码、DNS Token、云厂商凭证)不再散落在 GitHub Settings 中,全部在 Vault 中审计和定期轮替。
- 细粒度的权限爆炸控制:比如证书签发的任务,它获取到的 Vault Token 仅仅能访问
kv/CICD/domains路径,并且一旦流水线结束,Token 随之消亡。即使日志泄露也无法被利用。
💡 结语与开源生态
能够实现这一整套如丝般顺滑的“流”,并非一朝一夕之功。背后支撑这一切的,是我们高度解耦与模块化的基础设施生态版图(位于 ai-workspace-infra 组织下):
- platform-ops-toolkit:基于 AI 驱动的迁移与平台运维核心大脑。
- gitops / playbooks / iac_modules:将环境清单、配置管理(Ansible)和多云基础设施(Terraform/Pulumi)从业务中彻底剥离的“三驾马车”。
- observability.svc.plus:端到端的可观测性解决方案,将 OpenTelemetry、Prometheus、Loki 完美整合。
- postgresql.svc.plus:自带向量搜索、分词器、高可用与安全 TLS 隧道的生产级数据库组件。
- 乃至用于资产分发和绘制拓扑的工具...
正是这种 “小而美、强内聚、松耦合” 的多仓库(Multi-Repo)策略,使得我们的平台运维流水线能够像搭积木一样,将 IaC、基础组件和业务代码无缝组合在一起。
🤖 AI 赋能:研发效能的指数级跃升
如果按照传统的软件工程经验,想要从零开始规划、编写并调试打通这样一套横跨 10 多个仓库、涉及 Ansible / Terraform / GitHub Actions / Vault / TLS / OpenTelemetry 复杂整合体系的基础设施流水线,一个资深的 DevOps 工程师至少需要 2 到 3 个月的全职投入。
然而,在本次重构中,借助 AI 智能体(Agentic Coding)的深度结对编程与辅助:
- 架构推演与 IaC 模块化重构
- 自动化流水线(如 TLS 证书轮转与 Vault 零信任对接)的攻坚与排错
- Bash/Python 复杂 Gating 脚本的编写与严苛调试
整个阶段目标的达成,实际投入的开发总耗时被压缩到了区区几周甚至几天之内! AI Agent 不仅包揽了繁琐的 YAML 编写与语法纠错,更在遇到 CI/CD 疑难杂症时展现了强大的自主排查能力。
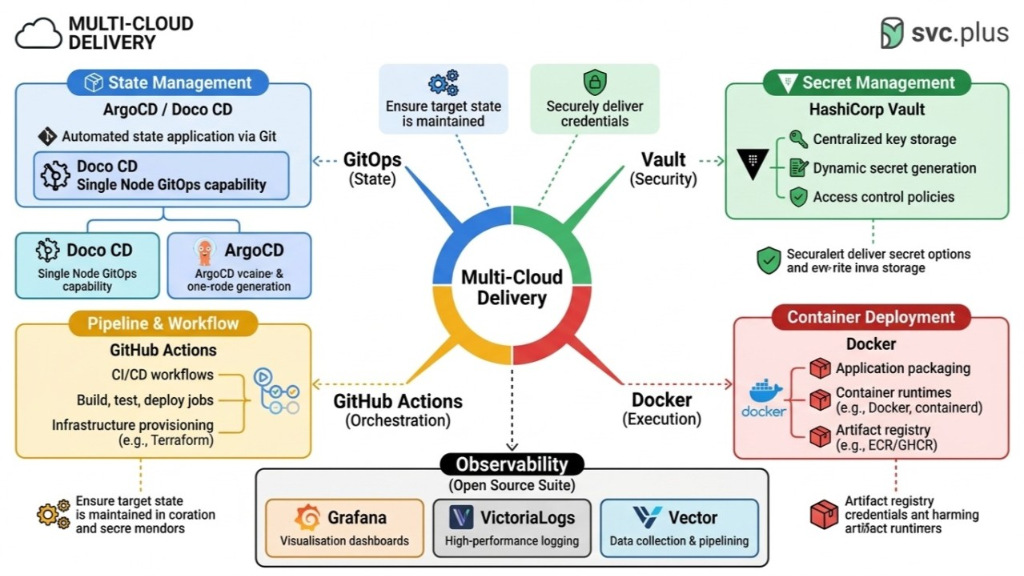
这套 Docker (运行) + GitOps (状态) + Vault (安全) + GitHub Actions (编排) + AI Agent (研发大脑) 的超级组合拳,彻底让我们告别了手工时代的脆弱性,将多云环境的运维变成了一场优雅的自动化交响乐!